Cảnh báo nguy cơ từ mã độc tống tiền “The Gentlemen” và biện pháp phòng ngừa
Mã độc tống tiền (ransomware) đang trở thành một trong những nguy cơ an ninh mạng đáng chú ý đối với cơ quan, tổ chức và doanh nghiệp. Không chỉ khóa, mã hóa dữ liệu để đòi tiền chuộc, nhiều nhóm tội phạm mạng còn đánh cắp thông tin trước khi mã hóa nhằm gây sức ép, đe dọa công khai dữ liệu nếu nạn nhân không đáp ứng yêu cầu. Trong số các nhóm ransomware mới nổi, “The Gentlemen” đang được giới an ninh mạng đặc biệt lưu ý bởi phương thức hoạt động có tổ chức và khả năng xâm nhập sâu vào hệ thống.
02/10/2026
Mã độc tống tiền là gì và “The Gentlemen” hoạt động như thế nào?
Ransomware là một dạng phần mềm độc hại được sử dụng để xâm nhập vào máy tính hoặc hệ thống mạng, sau đó mã hóa dữ liệu, làm gián đoạn hoạt động và yêu cầu nạn nhân trả tiền chuộc để khôi phục quyền truy cập. Với các biến thể hiện đại, đối tượng tấn công thường không dừng ở việc mã hóa dữ liệu mà còn âm thầm thu thập, sao chép thông tin quan trọng trước khi khóa hệ thống, tạo thành hình thức “tống tiền kép”.
“The Gentlemen” là nhóm mã độc tống tiền hoạt động theo mô hình ransomware-as-a-service (RaaS), có thể hiểu là nhóm phát triển công cụ ransomware và cung cấp cho các đối tượng khác sử dụng để tiến hành tấn công, sau đó chia sẻ lợi nhuận thu được. Phương thức hoạt động của “The Gentlemen” cho thấy tính tổ chức và mức độ tinh vi tương đối cao. Nhóm có thể thu thập thông tin về mục tiêu, sử dụng hoặc mua quyền truy cập trái phép đã có sẵn vào hệ thống; tìm cách chiếm quyền hệ thống ở mức cao; sử dụng phần mềm trung gian để tạo kết nối bí mật trong mạng nội bộ, di chuyển giữa các máy chủ và né tránh công cụ giám sát. Sau khi đã thâm nhập sâu, đối tượng vừa mã hóa dữ liệu vừa đánh cắp thông tin để gây sức ép buộc nạn nhân trả tiền chuộc.
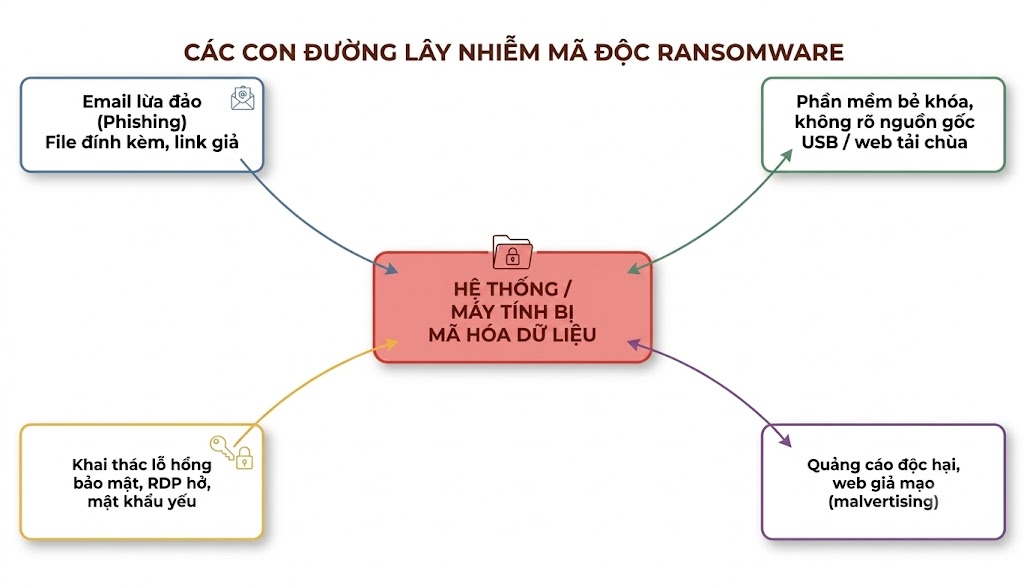
Các con đường lây nhiễm ransomware thường gặp gồm email giả mạo có tệp đính kèm hoặc đường dẫn độc hại; phần mềm bẻ khóa, phần mềm không rõ nguồn gốc; thiết bị lưu trữ ngoài hoặc website có chứa mã độc; khai thác lỗ hổng bảo mật, dịch vụ truy cập từ xa cấu hình yếu; quảng cáo hoặc website bị chèn mã độc.
Thời gian gần đây, hoạt động tấn công bằng mã độc tống tiền (ransomware) nhằm vào cơ quan nhà nước và doanh nghiệp tiếp tục diễn biến phức tạp. Các cuộc tấn công ransomware tại khu vực Đông Nam Á có xu hướng gia tăng, trong đó nhóm “The Gentlemen” đã công khai dữ liệu của nhiều nạn nhân thuộc các lĩnh vực y tế, công nghệ, logistics, sản xuất điện tử và một số ngành nghề khác.
Hưng Yên có nhiều khu, cụm công nghiệp, tập trung số lượng lớn doanh nghiệp hoạt động trong các lĩnh vực điện - điện tử, cơ khí chế tạo, logistics, dệt may, chế biến nông sản, thực phẩm và nhiều ngành sản xuất, dịch vụ. Cùng với quá trình chuyển đổi số, việc sử dụng ngày càng nhiều hệ thống quản trị, cơ sở dữ liệu, phần mềm dùng chung và các dịch vụ kết nối internet làm tăng hiệu quả hoạt động nhưng đồng thời cũng mở rộng nguy cơ có thể bị tội phạm mạng khai thác.
Trước thực tế trên, Công an tỉnh Hưng Yên, nòng cốt là Phòng An ninh mạng đã chủ động triển khai các biện pháp hướng dẫn, rà quét, cảnh báo và hỗ trợ các cơ quan, đơn vị, doanh nghiệp trên địa bàn nâng cao năng lực phòng, chống tấn công mạng. Đến nay, đơn vị đã tổ chức hướng dẫn, kiểm tra trực tiếp và gửi văn bản cảnh báo tới hơn 85 cơ quan, sở, ngành và đơn vị sự nghiệp trên địa bàn tỉnh; đồng thời phối hợp rà quét lỗ hổng bảo mật, hướng dẫn xây dựng phương án phòng, chống ransomware cho hơn 120 doanh nghiệp lớn, trọng tâm là các doanh nghiệp FDI, doanh nghiệp sản xuất, logistics tại các khu công nghiệp như Thăng Long II, Phố Nối A, Yên Mỹ, Dệt may Phố Nối...
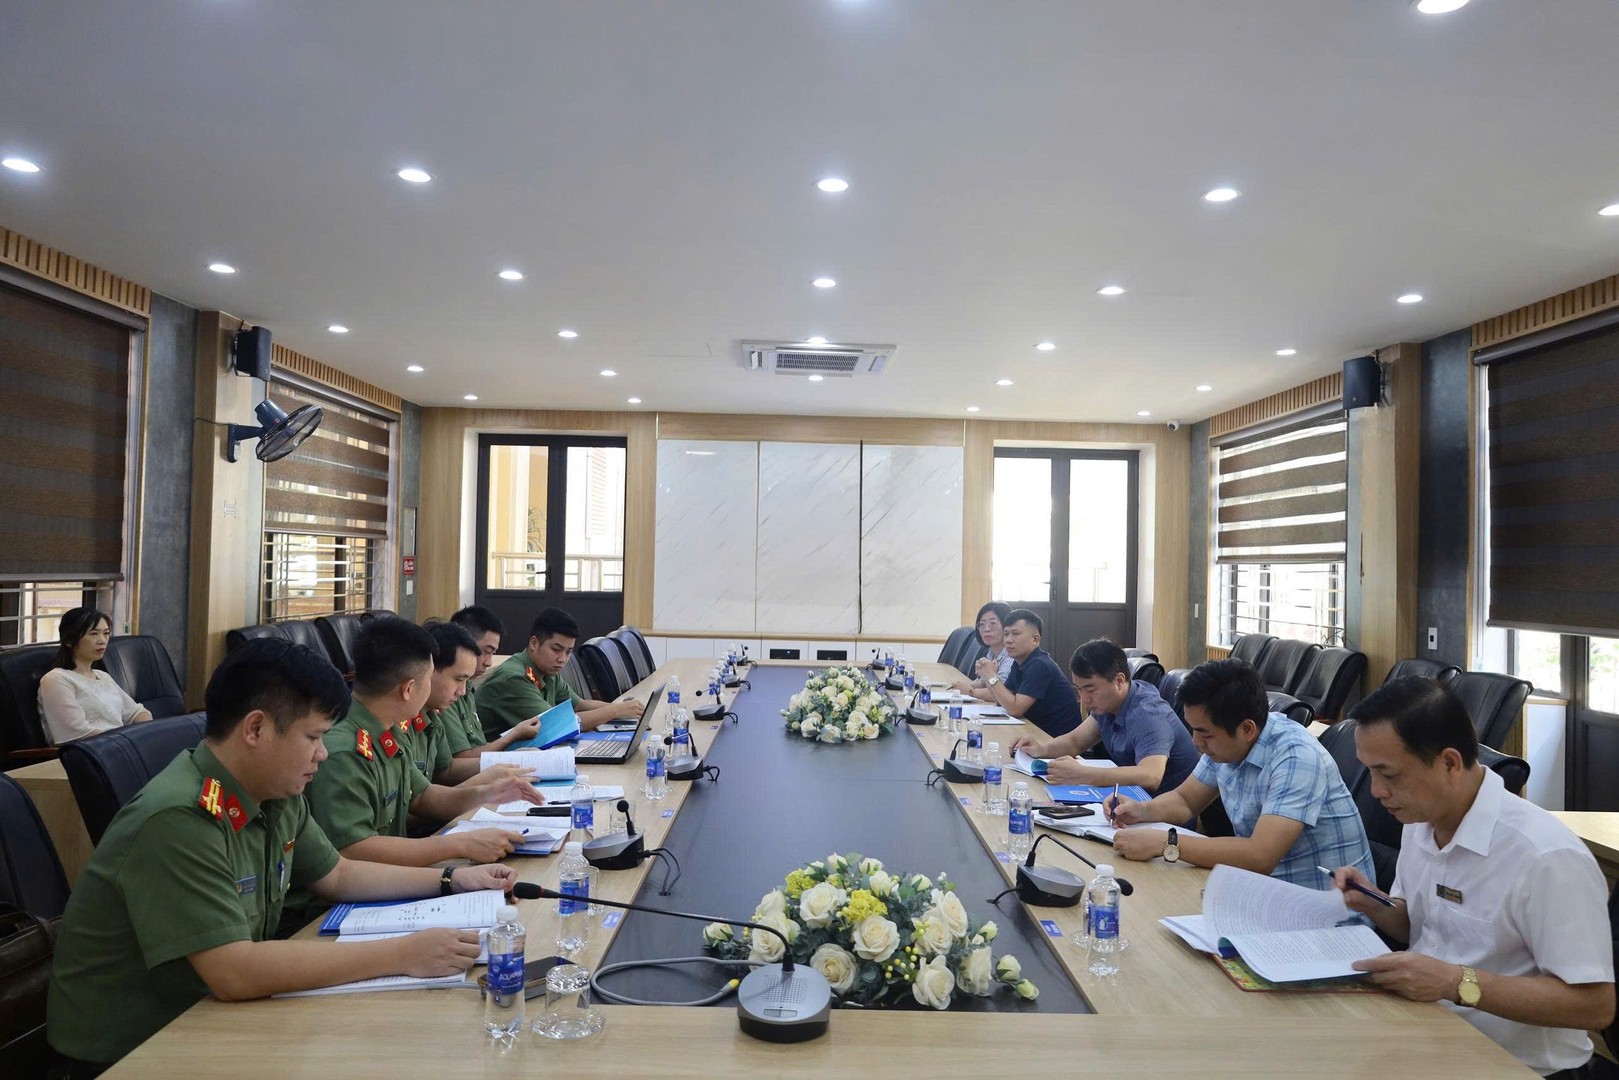
Công an tỉnh cũng đã tổ chức 06 buổi hội thảo, tập huấn chuyên đề cho hơn 1.200 lượt cán bộ phụ trách công nghệ thông tin, quản trị hệ thống của các cơ quan, đơn vị, doanh nghiệp, tập trung vào kỹ năng nhận diện phương thức, thủ đoạn tấn công mạng, xây dựng kịch bản ứng cứu sự cố và chủ động phòng ngừa nguy cơ bị mã độc tống tiền xâm nhập, mã hóa hoặc đánh cắp dữ liệu.
Đối với doanh nghiệp sản xuất, logistics, một cuộc tấn công ransomware có thể làm gián đoạn hệ thống quản lý, dây chuyền sản xuất, dữ liệu đơn hàng hoặc chuỗi cung ứng; kéo theo nguy cơ đình trệ hoạt động, thiệt hại tài chính, ảnh hưởng tiến độ hợp đồng và lộ bí mật kinh doanh. Đối với cơ quan hành chính, đơn vị sự nghiệp, nguy cơ tập trung vào việc gián đoạn dịch vụ công trực tuyến, mất hoặc rò rỉ dữ liệu cá nhân, ảnh hưởng đến công tác quản lý, điều hành và cung cấp dịch vụ cho người dân.
Cảnh báo và khuyến cáo phòng ngừa
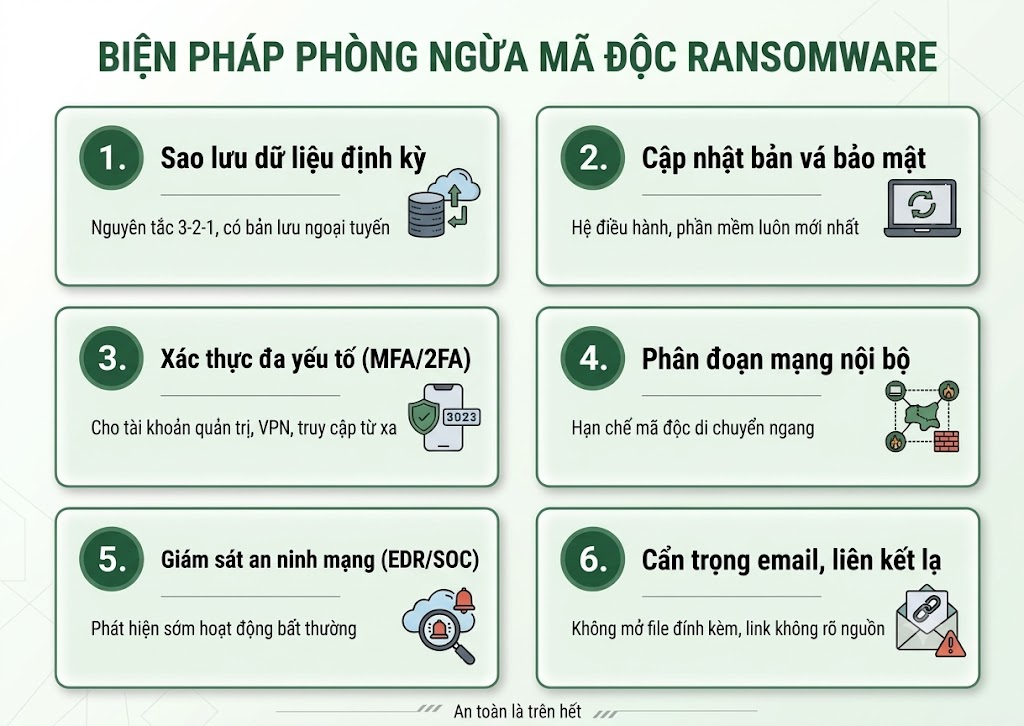
Từ thực tiễn công tác phòng ngừa, rà quét và hỗ trợ xử lý các nguy cơ an ninh mạng trên địa bàn, Công an tỉnh Hưng Yên đề nghị các cơ quan, đơn vị, doanh nghiệp và người dân chủ động triển khai đồng bộ các biện pháp phòng ngừa, bảo đảm an toàn, an ninh thông tin, trong đó tập trung thực hiện một số nội dung sau:
Một là, thực hiện sao lưu dữ liệu định kỳ theo nguyên tắc 3-2-1, bảo đảm duy trì tối thiểu 03 bản sao dữ liệu trên 02 loại thiết bị hoặc môi trường lưu trữ khác nhau, trong đó có ít nhất 01 bản sao được lưu trữ ngoại tuyến, tách biệt với hệ thống mạng; thường xuyên kiểm tra, đánh giá khả năng khôi phục dữ liệu để bảo đảm có thể sử dụng khi xảy ra sự cố.
Hai là, thường xuyên cập nhật đầy đủ, kịp thời các bản vá bảo mật đối với hệ điều hành, phần mềm và các hệ thống, dịch vụ công nghệ thông tin, nhất là những hệ thống có kết nối trực tiếp với internet; không sử dụng các phần mềm, hệ điều hành đã hết thời hạn hỗ trợ hoặc không còn được cập nhật bản vá bảo mật.
Ba là, tăng cường bảo vệ tài khoản người dùng, đặc biệt là tài khoản quản trị hệ thống; triển khai xác thực đa yếu tố (MFA/2FA) đối với các tài khoản quản trị và các hệ thống cho phép truy cập từ xa như VPN, RDP. Hạn chế tối đa việc mở các cổng, dịch vụ truy cập từ xa trên internet khi không thực sự cần thiết.
Bốn là, thực hiện phân tách, phân đoạn mạng nội bộ phù hợp với chức năng, nhiệm vụ của từng hệ thống; hạn chế khả năng mã độc di chuyển ngang và lây lan từ thiết bị đầu cuối sang máy chủ, cơ sở dữ liệu và các hệ thống thông tin khác khi xảy ra sự cố.
Năm là, tăng cường công tác giám sát an ninh mạng; chủ động phát hiện, xử lý các dấu hiệu bất thường như đăng nhập trái phép, kết nối từ địa chỉ không xác định, hoạt động truy cập bất thường, sao chép hoặc truyền dữ liệu với khối lượng lớn. Đối với các cơ quan, đơn vị, doanh nghiệp chưa đủ điều kiện về nhân lực, trang thiết bị, cần chủ động phối hợp với đơn vị chuyên trách về an ninh mạng để được hướng dẫn, hỗ trợ.
Sáu là, xây dựng, hoàn thiện và thường xuyên cập nhật phương án, kịch bản ứng phó, xử lý sự cố an ninh mạng; xác định rõ trách nhiệm của từng bộ phận, cá nhân khi xảy ra sự cố, bảo đảm khả năng cô lập, khắc phục và khôi phục hoạt động của hệ thống trong thời gian sớm nhất. Đồng thời, chủ động đánh giá nguy cơ mất an toàn thông tin xuất phát từ nhà cung cấp, đối tác và các hệ thống có kết nối trong chuỗi cung ứng.
Bảy là, thường xuyên tổ chức tuyên truyền, tập huấn, nâng cao nhận thức và kỹ năng bảo đảm an toàn thông tin cho cán bộ, nhân viên. Chú trọng hướng dẫn nhận diện thư điện tử, tin nhắn, đường dẫn có dấu hiệu lừa đảo; không mở tệp đính kèm, truy cập đường dẫn không rõ nguồn gốc; không tự ý cài đặt, sử dụng phần mềm không được kiểm chứng hoặc không rõ nguồn gốc.
Tám là, khi phát hiện hoặc nghi ngờ hệ thống bị tấn công ransomware, cần khẩn trương cô lập thiết bị, hệ thống có dấu hiệu bị xâm nhập; bảo toàn dữ liệu, nhật ký và các dấu vết liên quan phục vụ công tác xác minh, xử lý; đồng thời thông báo, phối hợp với lực lượng Công an và đơn vị chuyên trách về an ninh mạng để được hướng dẫn, hỗ trợ xử lý. Không tự ý xóa dữ liệu, cài đặt lại hệ thống hoặc thực hiện các biện pháp có thể làm mất dấu vết phục vụ công tác điều tra. Không tự ý thực hiện việc trả tiền chuộc, bởi việc trả tiền không bảo đảm dữ liệu được khôi phục và không loại trừ nguy cơ tiếp tục bị tấn công, chiếm đoạt hoặc công khai dữ liệu.
Công an tỉnh Hưng Yên đề nghị các cơ quan, đơn vị, doanh nghiệp và người dân nâng cao ý thức, trách nhiệm trong bảo đảm an toàn, an ninh thông tin; chủ động phòng ngừa, phát hiện và xử lý kịp thời các nguy cơ, sự cố an ninh mạng, góp phần bảo vệ an toàn dữ liệu, duy trì hoạt động ổn định của hệ thống thông tin và phục vụ hiệu quả nhiệm vụ phát triển kinh tế - xã hội.
In
Chia sẻ
Tin đọc nhiều trong tuần

Đấu tranh, xử lý các nhóm đối tượng thực hiện hành vi đăng tải, chia sẻ trái phép thông tin trên không gian mạng
28/09/2026
Khởi tố, bắt tạm giam Đoàn Văn Sáng về tội "Giết người"
03/12/2025
Khai mạc Hội nghị Đảng ủy Công an Trung ương Quý III năm 2026
30/09/2026
Công bố điểm chuẩn vào các học viện, trường Công an nhân dân năm 2026
13/08/2026
Tập trung cao độ các công tác “về đích”, hoàn thành xuất sắc mọi mục tiêu, chỉ tiêu đã đề ra
29/09/2026Tin tức mới cập nhật
Cục Cảnh sát phòng cháy, chữa cháy và cứu nạn, cứu hộ đón nhận Huân chương Bảo vệ Tổ quốc hạng Nhất
02/10/2026
Cục Cảnh sát phòng cháy, chữa cháy và cứu nạn, cứu hộ đón nhận Huân chương Bảo vệ Tổ quốc hạng Nhất
02/10/2026
Học viện Cảnh sát nhân dân tổ chức chuỗi hoạt động gắn đào tạo với thực tiễn công tác và phục vụ Nhân dân tại TP Quảng Ninh
02/10/2026
Khai mạc phiên thứ nhất Đại hội đại biểu toàn quốc Hội Cựu Công an nhân dân Việt Nam lần thứ II
02/10/2026
Thanh Hóa: Khởi tố tiktoker “Minh Sầm Sơn”
02/10/2026
Quản lý sau cai nghiện ma túy, đồng hành với người sau cai nghiện tái hòa nhập cộng đồng
02/10/2026
Hải Phòng: Hai học sinh phường Bạch Đằng trả lại chiếc ví nhặt được có hơn 12 triệu đồng cho cụ bà
02/10/2026
Công an Hải Phòng đưa thủ tục hành chính đến gần hơn với người nước ngoài
02/10/2026
Thanh Hóa diễn tập chữa cháy, cứu nạn, cứu hộ cấp tỉnh tại AEON MALL
02/10/2026
Cảnh báo nguy cơ vi phạm pháp luật về thuế trong hoạt động kinh doanh vàng
02/10/2026
Cán bộ Công an tỉnh Quảng Ngãi kịp thời hiến máu, hiến tiểu cầu cứu sống nhiều bệnh nhân qua cơn nguy kịch
02/10/2026
Đào tạo nghề, tạo cơ hội tái hòa nhập cho học viên cai nghiện ma túy
02/10/2026Khởi tố, bắt tạm giam 01 đối tượng về hành vi xâm phạm sở hữu công nghiệp
02/10/2026
Khánh Hòa tăng cường công tác bảo đảm an ninh trật tự trong hoạt động du lịch
02/10/2026
Hoàn thiện chính sách, pháp luật về quản lý, thu hút vốn đầu tư nước ngoài tại Việt Nam trong kỷ nguyên mới bảo đảm kết hợp chặt chẽ giữa an ninh với kinh tế - xã hội, đối ngoại
02/10/2026
Cán bộ Công an TP Huế cùng người dân nhảy xuống sông cứu người
02/10/2026
Bộ Công an tổ chức diễn tập phương án “Giải quyết tình huống tập trung đông người, gây rối an ninh, trật tự, bạo loạn, khủng bố tại địa bàn Tây Nguyên”
02/10/2026
Công an Ninh Bình tăng cường phòng ngừa, đấu tranh với vi phạm pháp luật trong hoạt động khai thác, vận chuyển, tàng trữ, tiêu thụ khoáng sản
02/10/2026
Công an tỉnh Quảng Ngãi liên tiếp kịp thời hỗ trợ người đi lạc trở về với gia đình
02/10/2026
Ngăn chặn nguy cơ lừa đảo qua mạng với thủ đoạn giả danh cán bộ bệnh viện đặt mua hàng
02/10/2026Chỉ đạo điều hành
Lãnh đạo Bộ Công an gửi Thư khen Công an tỉnh Thanh Hóa
25/09/2026
Nâng mức cho vay đối với người chấp hành xong án phạt tù lên 200 triệu đồng
24/09/2026
Lực lượng Công an nhân dân chủ động ứng phó, khắc phục hậu quả mưa lũ
22/09/2026Lực lượng Công an chủ động ứng phó với diễn biến áp thấp nhiệt đới và mưa lớn
11/09/2026
Từ Bệnh xá 265 đến Bệnh viện 19-8 hôm nay: 65 năm xây dựng niềm tin của người thầy thuốc Công an
10/09/2026
Bộ trưởng Lương Tam Quang gửi Thư chúc mừng thầy giáo, cô giáo và các em học sinh Trường Văn hóa Công an nhân dân
05/09/2026Thứ trưởng Nguyễn Văn Long gửi Thư khen Công an tỉnh Ninh Bình
04/09/2026Lãnh đạo Bộ Công an gửi Thư khen Công an các đơn vị, địa phương
04/09/2026
Công điện về việc tập trung khắc phục hậu quả bão số 4 và mưa lũ
29/08/2026
Thủ tướng chỉ đạo tăng cường bảo đảm an ninh, trật tự dịp Lễ Quốc khánh 2/9
24/08/2026